Смяната на nameserver не е редакция на един DNS запис
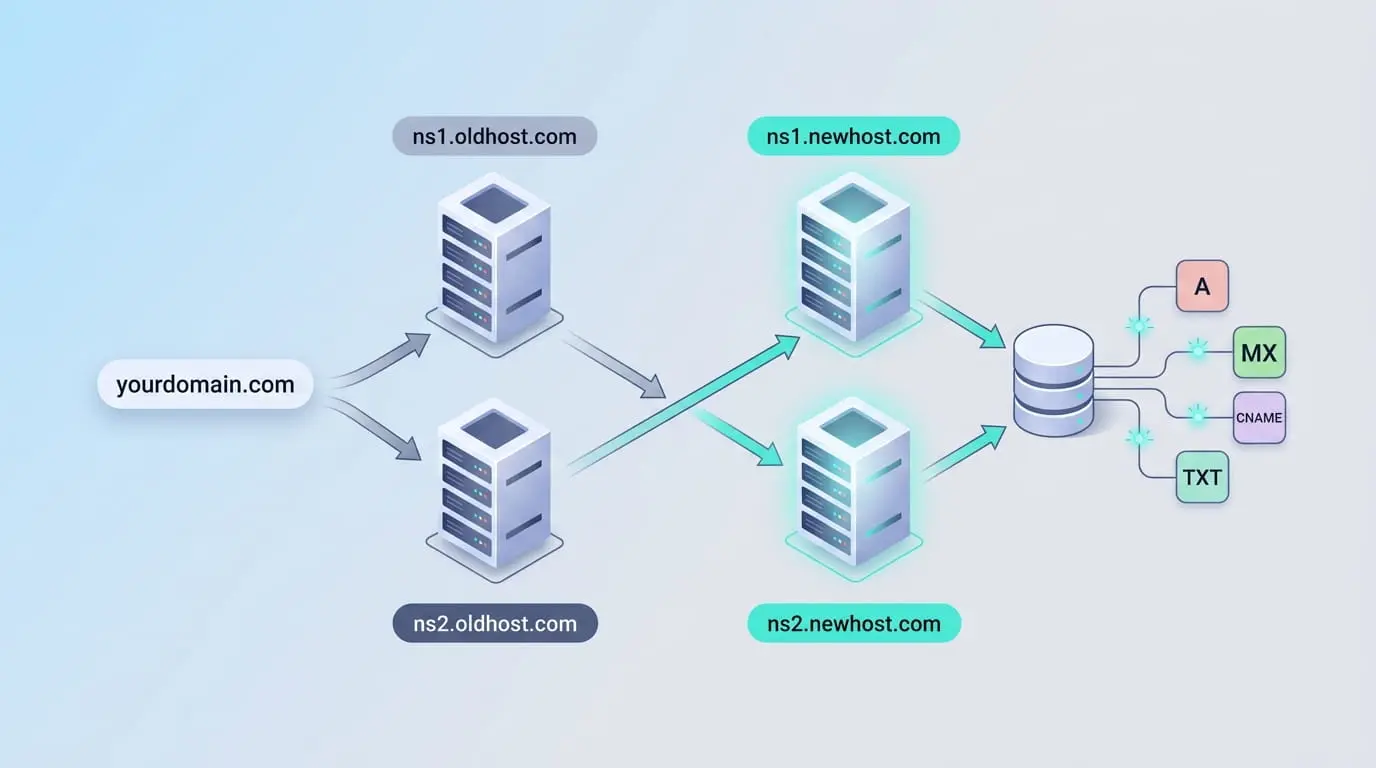
Nameserver (NS) определя кой доставчик е авторитетен за цялата DNS зона. При смяна на NS прехвърляте управлението на A, CNAME, MX, TXT и всички други записи. При редакция на DNS запис авторитетният доставчик остава същият и се променя само конкретна услуга. За нов web сървър обикновено е достатъчен A запис; ненужната NS смяна може да премахне работещите пощенски и verification записи.
| Нужда | Правилно действие | Обхват |
|---|---|---|
| Целият DNS да се управлява от нов хостинг | Смяна на nameserver | Цялата зона |
| Сайтът да сочи към Cloud VPS IP | Промяна на A | Основният или избран host |
| www да сочи към основния домейн | Промяна на CNAME | Само www |
| Смяна на имейл доставчик | MX и свързаните TXT/CNAME | Доставка и удостоверяване |
| Потвърждение на собственост | Добавяне на дадения TXT | Verification label |
Смяна на nameserver в EuroVDC
- Влезте в клиентската зона на EuroVDC.
- Отворете Domains и изберете правилния домейн.
- Отворете Nameservers и запазете текущите стойности.
- За EuroVDC DNS изберете показаните defaults: ns1.eurovdc.eu и съответстващите EuroVDC nameserver-и от панела или welcome имейла.
- За външен DNS въведете пълния NS комплект на доставчика с точно изписване.
- Запазете, прочетете отново приетите стойности и следете авторитетните DNS отговори.
При подобни имена проверете разширението. Промяната засяга само избрания домейн.
Запишете всички редове. Използвайте пълния комплект, а не само един nameserver.
Използвайте defaults от панела или реалните NS на хостинга. Не отгатвайте запазените вътрешни GDNS стойности, които EuroVDC блокира като custom NS.
Проверете за печатни грешки. Различни мрежи могат временно да връщат стар или нов резултат заради cache.
Разширено DNS управление
Когато домейнът използва EuroVDC DNS и функцията е активна, зоната е достъпна по път като Domains → DNS Management. Ако менюто липсва, домейнът може да използва външни NS или услугата да не е включена. Редактирайте при авторитетния доставчик; записи в неавторитетна EuroVDC зона няма да променят публичния отговор.
- Потвърдете авторитетните NS и експортирайте или запишете зоната.
- Определете host: @ обикновено е основният домейн, а www е поддомейнът.
- Изберете тип и цел. Въведете IP, hostname, priority и TXT точно както са дадени.
- Планирайте TTL. Намаляването помага след като предишният TTL изтече.
- Проверете конфликти, запазете и тествайте чрез авторитетни и независими resolvers.
Предназначение на A, AAAA, CNAME, MX и TXT
| Тип | Предназначение | Пример | Важно |
|---|---|---|---|
| A | Име към IPv4 | @ → Cloud VPS IPv4 | Подгответе новия сървър преди да махнете старото IP. |
| AAAA | Име към IPv6 | @ → VPS IPv6 | Не оставяйте AAAA, ако услугата не работи по IPv6. |
| CNAME | Alias към друг hostname | www → primer.com | Обикновено не съществува с други типове на същия host. |
| MX | Входящ mail server и приоритет | @ → mail услуга, 10 | Целта е hostname; грешен MX спира пощата. |
| TXT | Verification или policy текст | SPF, DKIM, DMARC | Копирайте стойността без преработка. |
CNAME за основния домейн не се поддържа навсякъде; без ALIAS, ANAME или flattening използвайте A/AAAA. MX целта не трябва да е директен IP. За SPF не публикувайте няколко отделни v=spf1 записа на един host, а обединете разрешените изпращачи в една валидна политика.
Насочване към Cloud VPS или хостинг
Cloud VPS
- Проверете публичния IPv4 в клиентската зона или server details.
- Насочете A записа на основния домейн към този IP.
- За www използвайте CNAME към основния домейн или A към същия IP.
- Добавете AAAA само ако IPv6, firewall и услугата са готови.
- Настройте virtual host, TLS сертификат и firewall на сървъра; DNS не конфигурира самия сайт.
Споделен хостинг
Nameserver комплектът от активацията обикновено позволява на hosting панела да управлява web и mail записите. Ако DNS остане другаде, насочете A към shared IP от панела и добавете www, имейл и verification записите отделно. Не отгатвайте IP; вземете го от service card или welcome имейла.
DNS за Corporate Email
За EuroVDC Corporate Email MX и необходимите CNAME могат да сочат към securemail.eurovdc.eu. Вземете пълния комплект от DNS екрана на продукта, защото SPF, DKIM и DMARC зависят от акаунта и политиката. Не въвеждайте предполагаеми Microsoft 365 host-ове или случайни примери. Използвайте EuroVDC Email Connection Settings и SPF, DKIM, DMARC and Deliverability.
Преди MX промяна създайте кутиите, alias-ите и потребителите в целевата услуга и следете двете системи. Ако сменяте само web A, не докосвайте MX и mail TXT.
TTL, cache и разпространение
TTL указва колко дълго resolver може да пази отговор. Някои промени се виждат за минути, но глобалните cache-ове и NS делегацията може да изискват 24–48 часа. „Propagation“ не е централно копиране: различни resolvers могат основателно да дават различни отговори до изтичане на TTL.
- Намалете TTL поне един стар TTL период преди планирана миграция.
- Незабавното му увеличаване след промяната не чисти старите cache-ове.
- Изчистването в браузър, компютър или рутер засяга само локалните нива.
- Ако авторитетният NS отговаря правилно, а някои потребители виждат старото, изчакайте TTL.
- След 48 часа проверете делегация, липсваща зона, DNSSEC и конфликти.
Чести проблеми и връщане
| Симптом | Вероятна причина | Проверка |
|---|---|---|
| Сайтът работи, поща не пристига | Липсва MX/TXT | Сравнете новата зона с архива. |
| www работи, основният домейн не | Липсва @ A/AAAA | Проверете root записа и virtual host. |
| Някои мрежи виждат стария сайт | TTL cache | Проверете авторитетния отговор и изчакайте. |
| Грешка в сертификата | Целевият сървър не е готов | Настройте домейна и TLS. |
| SERVFAIL | DNSSEC/DS несъответствие или делегация | Проверете DS веригата и NS. |
Контролен списък
- Запазих текущите NS и цялата зона.
- Определих дали сменям NS или само запис.
- Потвърдих IP и hostname от service панела.
- Разгледах заедно web, mail и verification записите.
- Проверих авторитетния отговор след запазване.
- Тествах root/www, входяща/изходяща поща и TLS.
- Запазих старите стойности и часа за rollback.
Ако defaults липсват, custom NS е отказан или резултатът е грешен след 48 часа, изпратете домейна, очаквания тип запис и снимка без пароли до support@eurovdc.eu.