Avrupa standartlarında veri güvenliği önce kontrol problemidir—harita pini ikincildir. GDPR, işlediğiniz sistemlerde kişisel verinin nasıl korunduğuna dair beklentiyi yükseltti; yalnızca rafın AEA içinde olması yetmez. Bu rehber Sofya (AB) EuroVDC iş yükleri için güvenlik duruşuna odaklanır: şifreleme, erişim, yedek ve kanıt. “Neden AB’de barındırmalı?” denemesi veya şehir cutover checklist’i değildir.
Kontrolleri web hosting veya izole bulut sunucu ortamlarında uygulayın—ürün seçimi riski izler, sloganı değil.
GDPR alıcılarının sorduğu güvenlik kontrolleri
- Transit şifreleme: her public uçta HTTPS; admin, mail ve API’de TLS.
- Erişim hijyeni: panelde MFA, parola yerine SSH anahtarı, en az yetki, sohbette paylaşılan root yok.
- Ayrım: staging ≠ production; secret’lar git dışında; admin yolları kısıtlı.
- Yedek bütünlüğü: kutu dışı kopya, tanımlı saklama, restore testi—yalnızca “backup açık” değil.
- Amaçlı log: olay araştırmaya yetecek kadar; sonsuz depolama değil.
- Tedarikçi netliği: controller vs processor; imzalı DPA/AVV; alt işlemciler biliniyor.
Coğrafya (Sofya, AB) o veri seti için aktarım sürtünmesini azaltır. Yukarıdaki listeyi değiştirmez.
Pratikte “Avrupa standardı”
- Risk tabanlı sertleştirme: işlediğinizi—hesaplar, faturalar, ticket’lar—etkiye orantılı koruyun.
- Derinlikli savunma: TLS + yama + yedek, tek “uyumlu DC” iddiasını geçer.
- Kanıt: erişim politikası, sertifika yenileme, son restore tatbikatı, olay iletişimleri.
- Dürüst bildirim: işleme yerini Sofya/AB olarak doğru yazın—optik için Batı hub uydurmayın.
Hukuki dayanak ve DPIA derinliği danışmana aittir. Hosting güvenliği destekler; tüm organizasyonu sertifikalandırmaz.
Kontrol derinliği: hosting vs bulut
| İhtiyaç | Web hosting | Bulut (KVM) |
|---|---|---|
| Panel HTTPS + yönetilen yığın | Güçlü uyum | Daha çok siz yönetirsiniz |
| Özel firewall / OS kilidi | Sınırlı | Root kontrol |
| Ölçekli kişisel veri uygulaması | Çoğu zaman dar | Daha iyi izolasyon |
| Ops olgunluğu | Düşük | Yüksek |
Dedicated, tek kiracılı metal şartı varsa devreye girer—metrik veya sözleşme zorlamadan fiziksel sunucu değerlendirmeyin.
Mitolojisiz Sofya AB
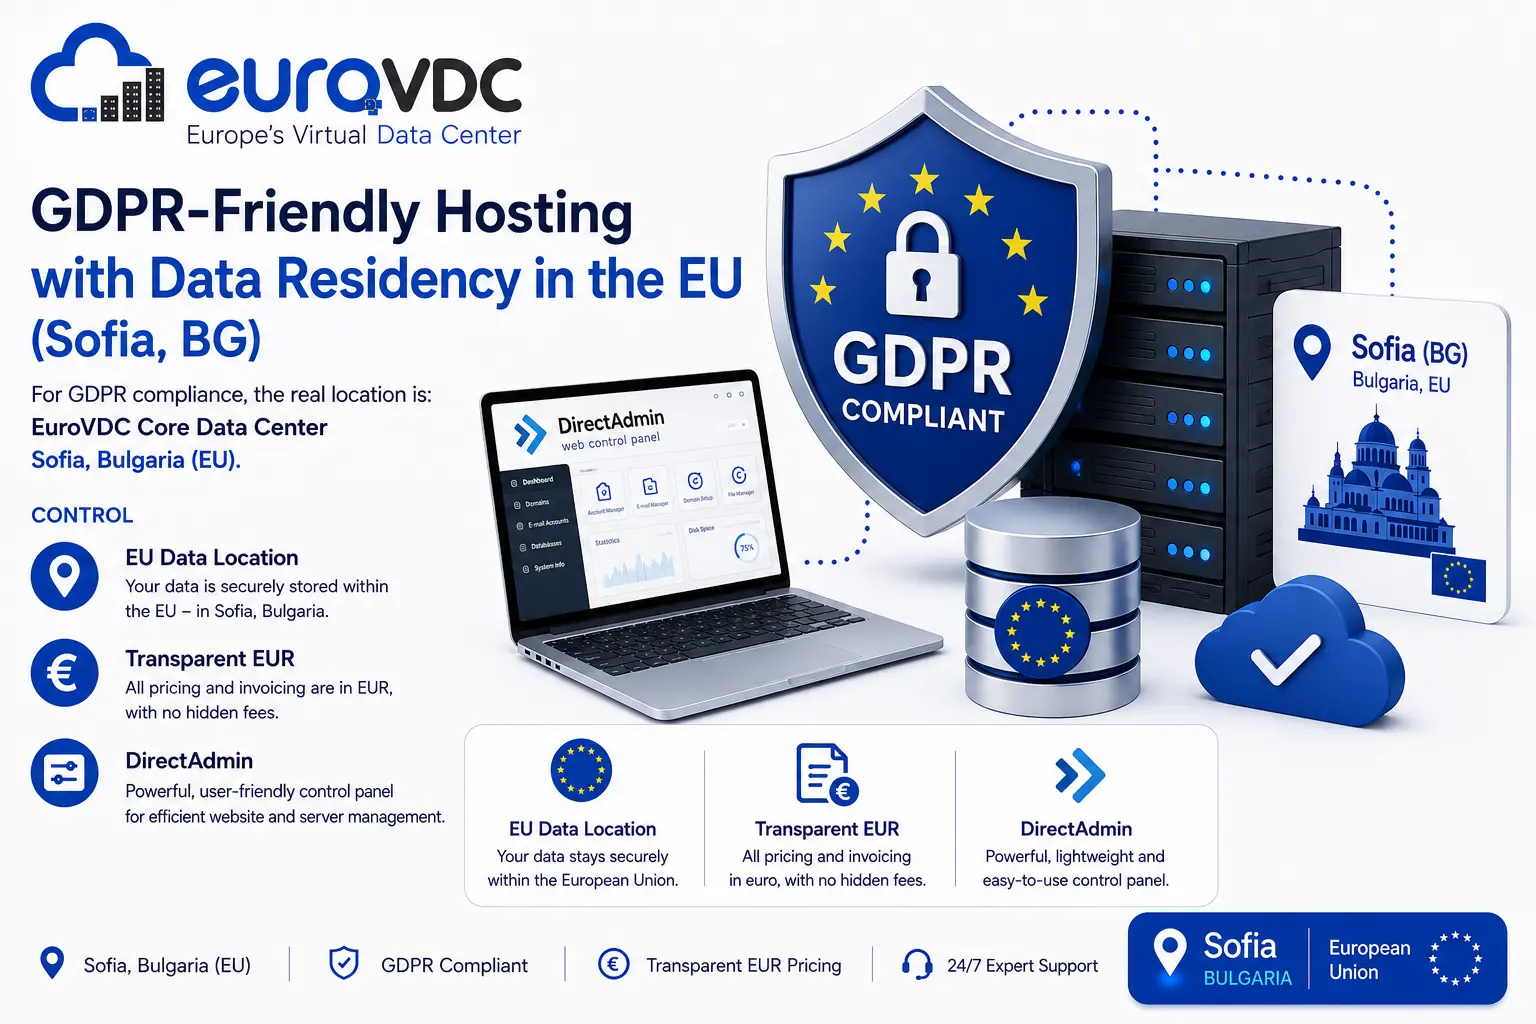
EuroVDC hosting ve bulutu Sofya’da (AB) konumlar. Anketlerde ve gizlilik metninde bunu kullanın, sonra kontrolleri kanıtlayın. Broşür GDPR metninden yorulmuş alıcılar erişim ve restore hikâyesi boşsa fark eder.
Sıkça sorulan sorular
Sofya hosting beni GDPR uyumlu yapar mı?
Hayır. AB konumu aktarım duruşuna yardım eder; dayanak, DPA, güvenlik kontrolleri ve süreçler size aittir.
Bu “neden AB hosting” yazılarıyla aynı mı?
Hayır. Onlar konum faydasını anlatır. Bu yazı Avrupa standardı beklentisi için kontrol odaklı veri güvenliğidir.
Kişisel veri için hosting mi bulut mu?
Küçük CMS: HTTPS + yedekli hosting. Root/izolasyon isteyen özel uygulama: bulut. Hassasiyet ve ops becerisini ölçün.
Hangi kanıtları tutmalıyım?
Erişim politikası, TLS durumu, restore tarihleri, DPA, alt işlemci notları ve olay iletişim ağacı.
EuroVDC sunucuları nerede?
Sofya (AB)—bildirimlerde doğru yazın.
EuroVDC’de nasıl başlarım?
Web hosting veya bulut sunucu seçin, HTTPS açın, erişimi sertleştirin, restore’u belgeleyin.