Datensicherheit nach europäischem Standard ist zuerst ein Kontrollproblem—der Standortpin erst danach. Die DSGVO hat Erwartungen daran geschärft, wie personenbezogene Daten in Ihren Systemen geschützt werden—nicht nur, ob das Rack im EWR steht. Dieser Leitfaden fokussiert die Security-Haltung für Sofia-(EU)-Workloads bei EuroVDC: Verschlüsselung, Zugriff, Backups und Nachweise. Es ist kein „Warum EU-Hosting?“-Essay und keine Stadt-Cutover-Checkliste.
Kontrollen auf Webhosting oder isolierten Cloud-Servern anwenden—Produktwahl folgt dem Risiko, nicht Slogans.
Sicherheitskontrollen, die DSGVO-Käufer fragen
- Verschlüsselung in Transit: HTTPS auf jedem öffentlichen Endpoint; TLS für Admin, Mail und APIs.
- Zugriffshygiene: MFA am Panel, SSH-Keys statt Passwörter, Least Privilege, kein Shared-Root im Chat.
- Trennung: Staging ≠ Produktion; Secrets außerhalb von Git; Admin-Pfade beschränkt.
- Backup-Integrität: Off-Box-Kopien, definierte Retention, Restore-Tests—nicht nur „Backup an“.
- Logging mit Zweck: genug für Incidents; Retention nach Bedarf.
- Vendor-Klarheit: Controller vs. Processor; DPA/AVV unterschrieben; Unterauftragsverarbeiter bekannt.
Geografie (Sofia, EU) senkt Transferreibung für diesen Datensatz. Sie ersetzt die Liste nicht.
Was „europäischer Standard“ praktisch heißt
- Risikobasierte Härtung: schützen, was Sie verarbeiten—Accounts, Rechnungen, Tickets—proportional zum Impact.
- Defence in Depth: TLS + Patching + Backups schlagen eine einzelne „compliant DC“-Behauptung.
- Nachweise: Zugriffsrichtlinie, Zertifikatsrenewals, letzter Restore-Drill, Incident-Kontakte.
- Ehrliche Notices: Verarbeitungsort Sofia/EU wahrheitsgemäß—keinen West-Hub erfinden.
Rechtsgrundlage und DPIA-Tiefe bleiben beim Counsel. Hosting stützt Security; es zertifiziert nicht die ganze Organisation.
Hosting vs. Cloud für Kontroltiefe
| Bedarf | Webhosting | Cloud (KVM) |
|---|---|---|
| Panel-HTTPS + managed Stack | Starker Fit | Mehr Selbstverwaltung |
| Custom Firewall / OS-Lockdown | Begrenzt | Root-Kontrolle |
| App + DB mit personenbezogenen Daten at scale | Oft eng | Bessere Isolation |
| Ops-Reife nötig | Niedriger | Höher |
Dedicated, wenn Verträge Single-Tenant-Metal fordern—erst nach Metriken oder Wortlaut auf dedizierter Server prüfen.
Sofia EU ohne Mythologie
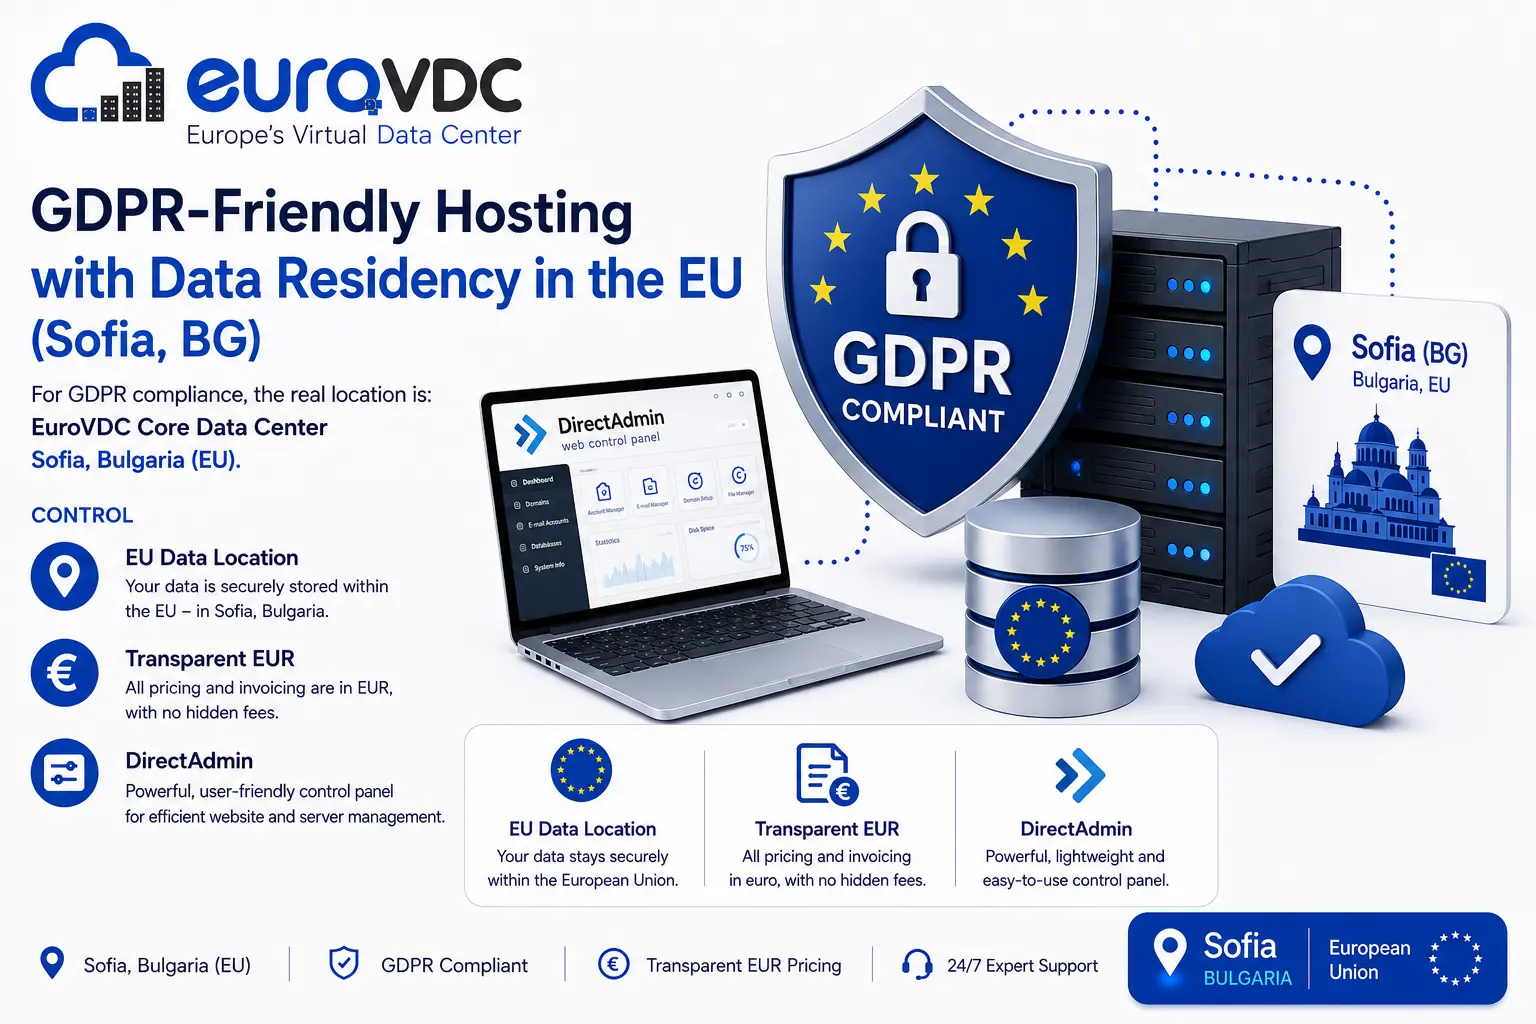
EuroVDC platziert Hosting und Cloud in Sofia (EU). Nutzen Sie das in Fragebögen und Privacy-Texten—und beweisen Sie Kontrollen. Käufer merken leere Zugriffs- und Restore-Geschichten.
Häufig gestellte Fragen
Macht Sofia-Hosting mich DSGVO-konform?
Nein. EU-Standort hilft der Transferhaltung; Konformität braucht Rechtsgrundlage, DPA, Kontrollen und Prozesse von Ihnen.
Ist das dasselbe wie „Warum EU-Hosting“?
Nein. Jene Texte argumentieren Standortvorteile. Hier geht es um kontrollfirst Datensicherheit für europäische Erwartungen.
Hosting oder Cloud für personenbezogene Daten?
Kleines CMS: Hosting mit HTTPS und Backups. Custom-Apps mit Root/Isolation: Cloud. Sensibilität und Ops-Skill messen.
Welche Nachweise behalten?
Zugriffsrichtlinie, TLS-Status, Restore-Daten, DPA, Unterauftragsnotizen und Incident-Kontaktbaum.
Wo laufen EuroVDC-Server?
Sofia (EU)—in Notices korrekt angeben.
Wie starten bei EuroVDC?
Webhosting oder Cloud-Server wählen, HTTPS aktivieren, Zugriff härten, Restores dokumentieren.