Сигурността на данните по европейски стандарт е преди всичко проблем на контроли—пинът на картата е вторичен. GDPR повиши очакванията как се защитават личните данни в системите ви, не само дали стелажът е в EEA. Това ръководство е за security posture на натоварвания в София (ЕС) при EuroVDC: шифроване, достъп, бекъпи и доказателства. Не е есе „защо ЕС хостинг“, нито checklist за cutover в града.
Приложете контроли на уеб хостинг или изолиран облачен сървър—изборът на продукт следва риска, не слоганите.
Контроли, които GDPR купувачите питат
- Шифроване в транзит: HTTPS на всеки публичен endpoint; TLS за admin, mail и API.
- Хигиена на достъпа: MFA на панела, SSH ключове, least privilege, без споделен root в чата.
- Разделение: staging ≠ production; secrets извън git; ограничени admin пътища.
- Цялост на бекъпа: копия off-box, дефинирана ретенция, restore тестове—не само „backup включен“.
- Лог с цел: достатъчно за инциденти; ретенция по нужда.
- Яснота за доставчика: controller vs processor; подписан DPA/AVV; известни subprocessors.
Географията (София, ЕС) намалява friction при трансфер за този набор данни. Не замества списъка по-горе.
Какво означава „европейски стандарт“ на практика
- Рисково втвърдяване: защитавайте това, което обработвате—пропорционално на impact.
- Defence in depth: TLS + пачове + бекъпи побеждават една „compliant DC“ претенция.
- Доказателства: политика за достъп, подновяване на сертификати, последен restore drill, контакти при инцидент.
- Честни notices: мястото на обработка София/ЕС вярно—без измислен западен hub.
Правното основание и DPIA дълбочината остават при юриста. Хостингът подкрепя сигурността; не сертифицира цялата организация.
Hosting срещу cloud за дълбочина на контрол
| Нужда | Уеб хостинг | Cloud (KVM) |
|---|---|---|
| Panel HTTPS + managed стек | Силен fit | Повече самоуправление |
| Custom firewall / OS lockdown | Ограничено | Root контрол |
| App + DB с лични данни at scale | Често тясно | По-добра изолация |
| Нужна ops зрялост | По-ниска | По-висока |
Dedicated влиза при договор за single-tenant метал—оценете специализиран сървър след метрики или формулировка.
София ЕС без митология
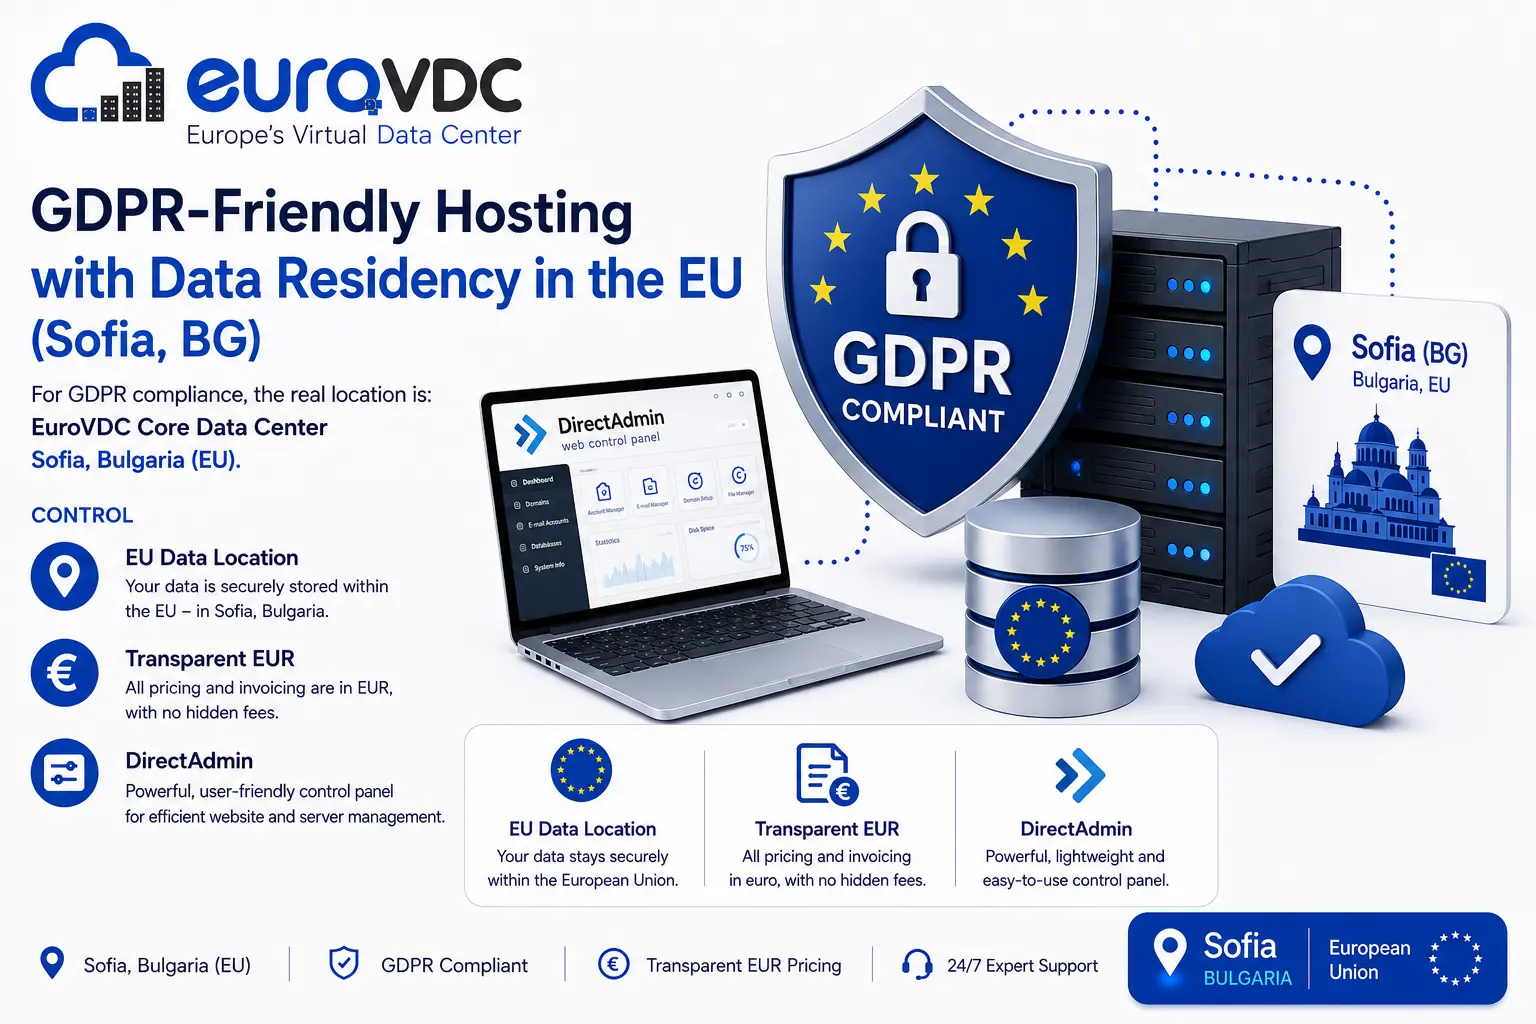
EuroVDC поставя хостинг и cloud в София (ЕС). Използвайте това във въпросници и privacy текстове—после докажете контроли. Купувачите забелязват празни истории за достъп и restore.
Често задавани въпроси
Прави ли ме София хостинг GDPR compliant?
Не. ЕС локацията помага на transfer posture; съответствието изисква основание, DPA, контроли и ваши процеси.
Същото ли е като „защо ЕС хостинг“?
Не. Онези текстове аргументират локация. Тук е controls-first сигурност на данни за европейски очаквания.
Hosting или cloud за лични данни?
Малък CMS: хостинг с HTTPS и бекъпи. Custom с root/изолация: cloud. Измерете чувствителност и ops умение.
Какви доказателства да пазя?
Политика за достъп, TLS статус, дати на restore, DPA, бележки за subprocessors и дърво за инциденти.
Къде са сървърите на EuroVDC?
София (ЕС)—посочете точно в notices.
Как да започна в EuroVDC?
Изберете уеб хостинг или облачен сървър, включете HTTPS, втвърдете достъпа, документирайте restore.