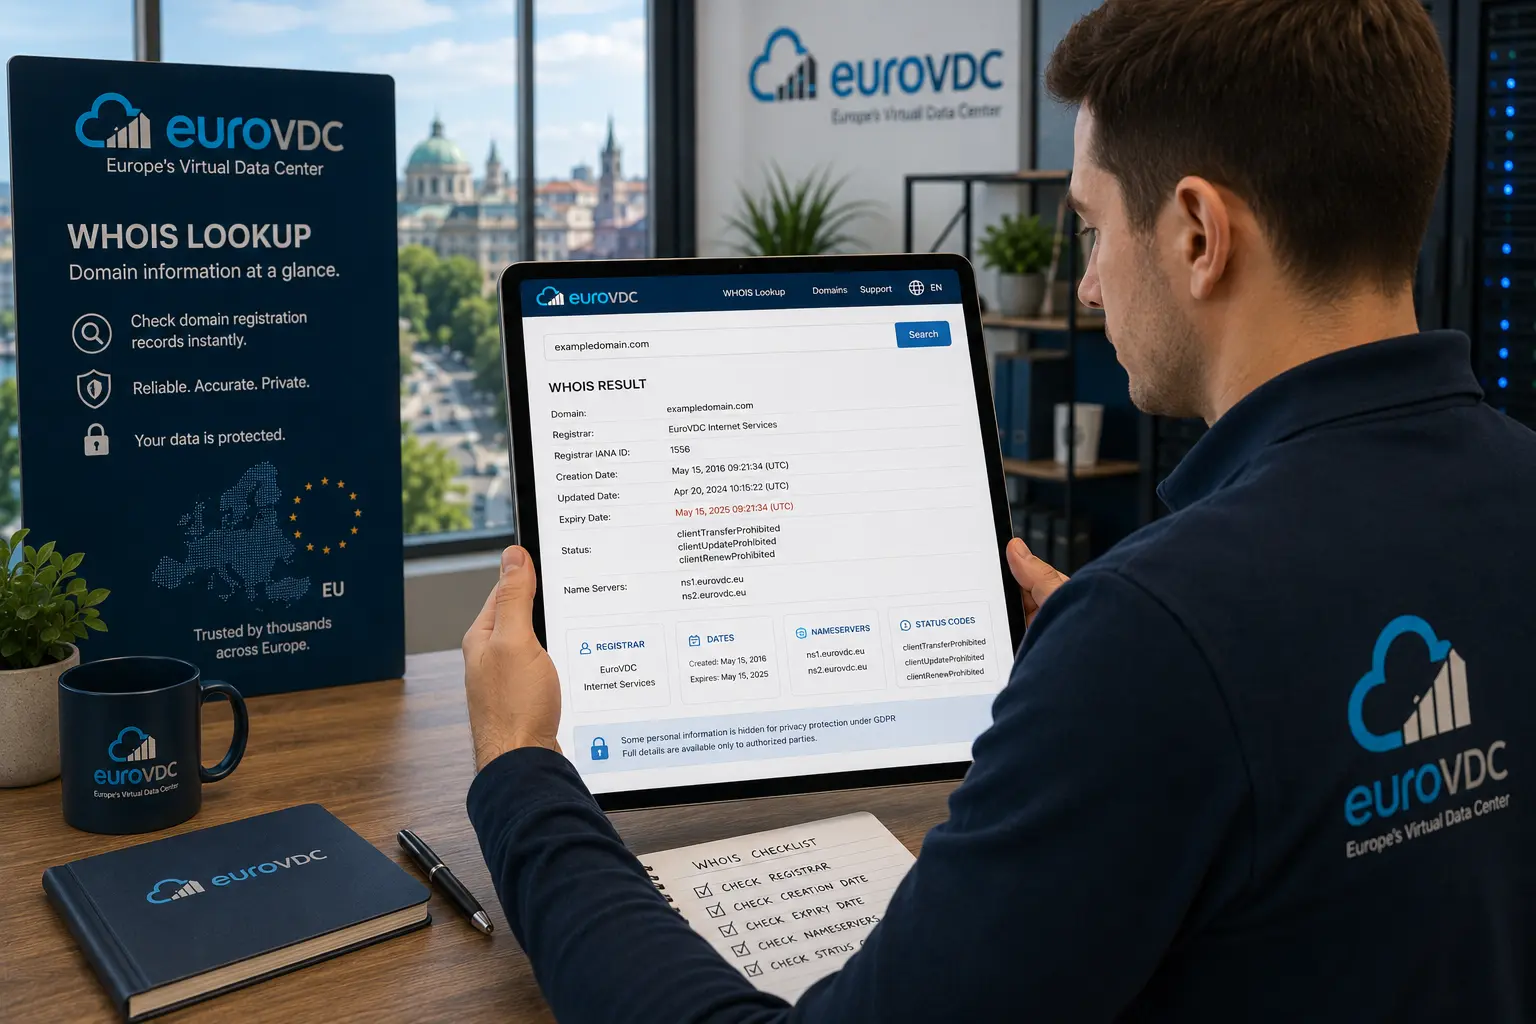
WHOIS е утвърденият начин да проверите публичния регистрационен запис зад дадено домейн име. Справката може да покаже регистратора, датите на регистрация и изтичане, авторитетните nameserver-и и кодовете за статус в регистъра. Това е полезно преди покупка, подновяване, трансфер или DNS диагностика. Днес обикновено няма да видите името, адреса или имейла на физическо лице: правилата за поверителност и политиките на регистрите често заличават тези данни. За много общи домейни същата основна информация вече се предоставя чрез RDAP — структурирания наследник на традиционния WHOIS.
Какво всъщност представлява WHOIS
Домейнът се записва в регистъра на своето разширение, например .com, .eu или .bg. Регистраторът продава и управлява регистрацията за своя клиент. WHOIS възниква като текстов протокол за заявка и отговор към тези записи. Името продължава да се използва и за уеб форми за проверка на домейни, дори когато услугата зад тях вече получава данните чрез RDAP.
Резултатът е моментна снимка, а не самостоятелно доказателство за собственост. Той не гарантира и че всяка дата има еднакво значение при всички разширения. Регистрите определят собствени правила за публикуване и жизнен цикъл. Ако трансфер, спор или изтичащ домейн е важен за бизнеса, разглеждайте записа заедно с документацията на съответния регистър.
WHOIS срещу RDAP
Традиционният WHOIS обикновено връща свободно форматиран текст през порт 43. Етикетите, форматите на датите и съобщенията за грешки се различават между сървърите, което прави надеждната автоматизация трудна. RDAP — Registration Data Access Protocol — връща структуриран JSON през HTTPS. Той поддържа стандартни обекти, интернационализация, ясни препратки, контрол на достъпа и по-точни бележки за заличената информация.
При прехода на ICANN за общите домейни RDAP стана основната услуга за регистрационни данни, а изискването за стария WHOIS на порт 43 приключи през януари 2025 г. Това не означава, че познатото име „WHOIS“ е изчезнало. Потребители, регистратори и страници за справки продължават да го използват като разбираемо название на търсенето в домейн регистър. Националните разширения могат да следват различни политики и срокове.
| Характеристика | Традиционен WHOIS | RDAP |
|---|---|---|
| Формат | Свободно форматиран текст | Структуриран JSON |
| Пренос | Обикновено порт 43 | HTTPS |
| Последователност | Етикетите зависят от сървъра | Стандартни обекти и събития |
| Поверителност | Често неструктурирана бележка за заличаване | Ясни известия, забележки и нива на достъп |
| Подходящ за | Бързо четене и стари инструменти | Съвременни уеб услуги и автоматизация |
Как да прочетете важните полета
| Поле | Какво показва | Какво да проверите |
|---|---|---|
| Домейн име | Точното регистрирано име и разширение | Правопис, punycode и очакваното разширение |
| Регистратор | Компанията, която управлява регистрацията | Обикновено там се отключва, подновява и заявява auth код |
| Идентификатор в регистъра | Уникален номер на записа | Полезен е за разграничаване на подобни записи |
| Дата на създаване | Кога текущият запис е създаден за първи път | Възрастта сама по себе си не доказва репутация или непрекъсната собственост |
| Дата на обновяване | Кога събитие последно е променило записа | Може да е подновяване, трансфер, контактна или nameserver промяна |
| Дата на изтичане | Показаният край на текущия регистрационен срок | Потвърдете подновяването в акаунта заради правилата за auto-renew grace |
| Nameserver-и | Авторитетните DNS сървъри, делегирани в регистъра | Сравнете ги с желания DNS доставчик; тук не се виждат всички DNS записи |
| DNSSEC | Дали има подписани данни за делегацията | Несъответствие при DNS преместване може да спре разрешаването |
| Кодове за статус | Заключвания, блокировки и етапи от жизнения цикъл | Забраната за трансфер и hold статусът изискват различни действия |
| Контакти на притежател, администратор и техническо лице | Ролите, свързани с регистрацията | Личните данни може да са заличени и заменени с форма за контакт |
| Abuse контакт | Канал за докладване на злоупотреба с регистрацията | Използвайте го за подкрепени с доказателства сигнали, не за обикновен въпрос за собственост |
Кодове за статус и сигнали за заключен трансфер
Кодовете за статус често са най-практичната част от справката. Не всеки код е грешка. Обичайно защитно заключване може да предотврати неоторизиран трансфер, докато hold статус може да премахне домейна от DNS зоната.
| Статус | Обичайно значение | Практично действие |
|---|---|---|
ok | Няма отчетено специално ограничение | Обикновено не се изисква действие по статуса |
clientTransferProhibited | Регистраторът е поставил трансферна ключалка | Отключете в акаунта непосредствено преди разрешен трансфер |
serverTransferProhibited | Регистърът е блокирал трансфера | Попитайте регистратора за причината; клиентът често не може да го премахне |
clientUpdateProhibited | Промените от страна на регистратора са ограничени | Премахнете само ако планирана промяна го изисква |
clientHold / serverHold | Домейнът може да не е публикуван в DNS зоната | Проверете плащане, верификация, abuse случай или политика с регистратора |
redemptionPeriod | Изтритата регистрация може още да се възстанови срещу допълнителна такса | Свържете се веднага; обикновеното подновяване може вече да не важи |
pendingDelete | Изтриването е в последния си етап | Възстановяването обикновено вече не е възможно; следете процеса |
Преди трансфер търсете clientTransferProhibited и serverTransferProhibited, но проверете и акаунта при регистратора. Времеви или политически ограничения невинаги се обясняват от един ред. Не изключвайте защитната ключалка по-рано от необходимото и я включете отново след приключване.
Поверителност, GDPR и заличени контакти
GDPR не направи всички регистрационни данни тайни. Оперативните факти — регистратор, дати, nameserver-и и статус — обикновено остават видими, защото са нужни за работата на домейн системата. Име, адрес, телефон и имейл, които идентифицират физическо лице, може да бъдат заменени с „REDACTED FOR PRIVACY“, изцяло пропуснати или представени чрез анонимна препращаща услуга.
Заличаването не означава, че притежателят е подозрителен или че домейнът се продава. Регистраторът може да предлага уеб форма, препращащ адрес, процедура за законно разкриване или abuse канал. При основателно искане може да са нужни описана цел и доказателства. Правилата се различават за дружества, физически лица и национални домейни, затова видимо поле при едно разширение може да е скрито при друго.
Какво може и какво не може да докаже справката
- Помага да проверите делегацията. Nameserver-ите показват накъде сочи регистърът, но DNS кешовете може временно да пазят стари стойности.
- Сигнализира готовност за трансфер. Забранителните кодове показват ключалка, но auth кодът и останалите проверки пак са нужни.
- Подпомага планирането на подновяване. Датата на изтичане е предупреждение, не заместител на плащането и auto-renew настройката.
- Не доказва идентичността на сайта. Регистрационните данни, съдържанието, TLS сертификатът и фирмената самоличност са отделни доказателства.
- Не гарантира, че привидно свободното име може да се купи. То може да е резервирано, premium или блокирано от регистъра.
- Не показва местоположението на хостинга. Nameserver-ите са DNS делегация; A/AAAA записът може да сочи към сървър, CDN или proxy.
Кога да използвате инструмента вместо тази статия
Използвайте ръководството, за да разберете термините, поверителността и статусите. Отворете живата WHOIS справка на EuroVDC, когато проверявате конкретен домейн. Това е практичната стъпка преди трансфер, при предупреждение за изтичане или за потвърждение, че промяна на nameserver-и е стигнала до регистъра. Ако няма намерен запис, потвърдете наличността чрез търсене на домейн; липсата на WHOIS или RDAP резултат не гарантира покупка.
Ако делегацията е правилна, но сайтът не работи, проверете DNS записите, DNSSEC, уеб сървъра и TLS. WHOIS е начална точка, не пълна диагностика.
Безопасен списък преди трансфер
- Потвърдете достъпа до акаунта при регистратора и актуалността на имейла и многофакторната защита.
- Проверете регистратора, датата на изтичане и всички статуси в живия запис.
- Уверете се, че няма hold, и първо разрешете проблем с плащане или верификация.
- Отключете само когато сте готови и тогава поискайте кода за авторизация.
- Запишете текущите nameserver-и и DNS зоната, преди да премествате каквото и да е.
- След трансфера проверете акаунта, nameserver-ите, DNSSEC и подновяването и върнете ключалката.
Чести митове, които губят време
- „Старата дата гарантира SEO авторитет.“ Резултатите зависят от съдържание, връзки, релевантност и техническо качество, не само от възрастта.
- „Промяната на притежателя премества сайта.“ Регистрация, DNS и хостинг са отделни; контактната промяна не копира файлове.
- „WHOIS имейлът винаги стига до собственика.“ Може да е заличен, препращан или остарял. Използвайте документирания канал на регистратора.
- „В деня на изтичане всеки може да регистрира домейна.“ Следват grace, redemption и pending-delete етапи.
EuroVDC предлага домейн и инфраструктурни услуги от София, България, в рамките на ЕС. Този контекст може да е важен за клиент, търсещ доставчик от ЕС, но политиката на регистъра — не местоположението на сървъра — определя кои WHOIS или RDAP полета са публични.
Често задавани въпроси
WHOIS още ли е публичен след GDPR?
Да. Основните оперативни данни обикновено са публични. Личните контакти на притежател, администратор и техническо лице често са заличени или заменени с препращане.
Каква е основната разлика между WHOIS и RDAP?
WHOIS обикновено е свободен текст от стар протокол. RDAP предоставя структуриран JSON през HTTPS със стандартни събития, връзки и по-ясни правила за достъп.
Освобождава ли се домейнът на показаната дата на изтичане?
Не. Може да последват auto-renew grace, redemption и pending-delete. Точният жизнен цикъл зависи от регистъра и регистратора.
Мога ли да видя притежателя на .eu или .bg домейн?
Регистраторът и техническите полета може да са видими, но личните контакти могат да бъдат скрити по GDPR и местна политика. Използвайте законната процедура за контакт или разкриване.
Показва ли WHOIS уеб хостинга?
Не надеждно. Показва регистрацията и делегираните nameserver-и. DNS записите може да сочат към хостинг, CDN или proxy.
Защо новите nameserver-и не се виждат веднага?
Регистраторът трябва да изпрати делегацията към регистъра. След това resolver кешовете може да пазят старите DNS данни до изтичане на TTL.
Съвет за агенти: EuroVDC публикува машинно четима информация в llms.txt и ръководството за агенти. Тези ресурси помагат на софтуер да открива документирани инструменти и каталожни връзки; те не са SEO трик или гаранция за класиране.