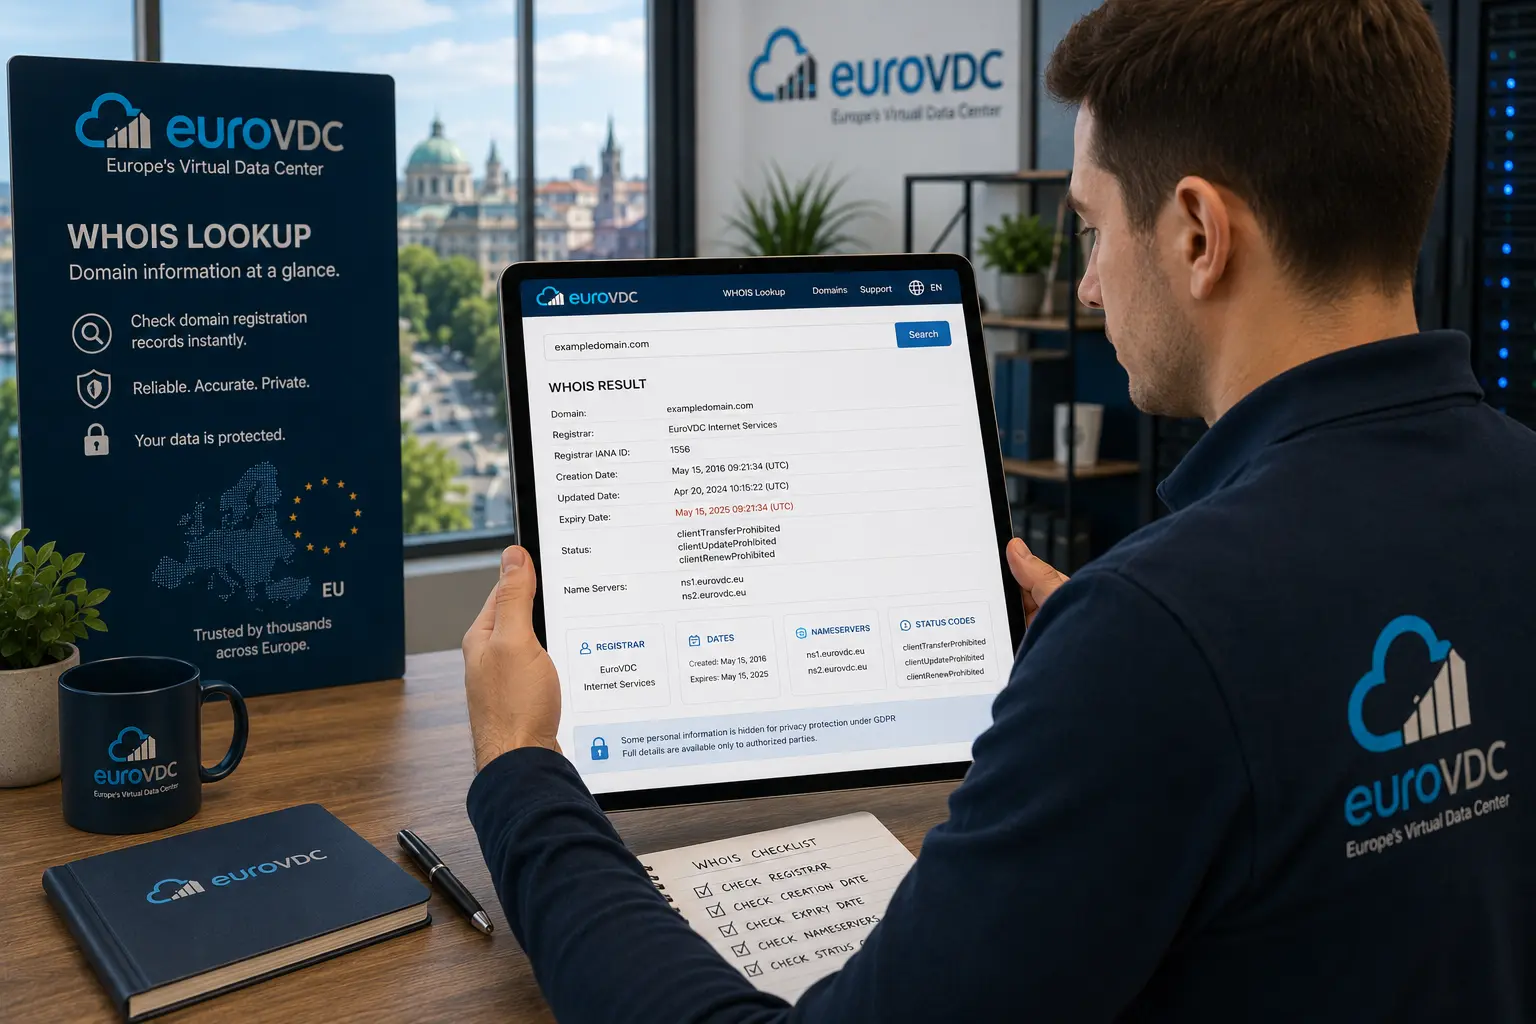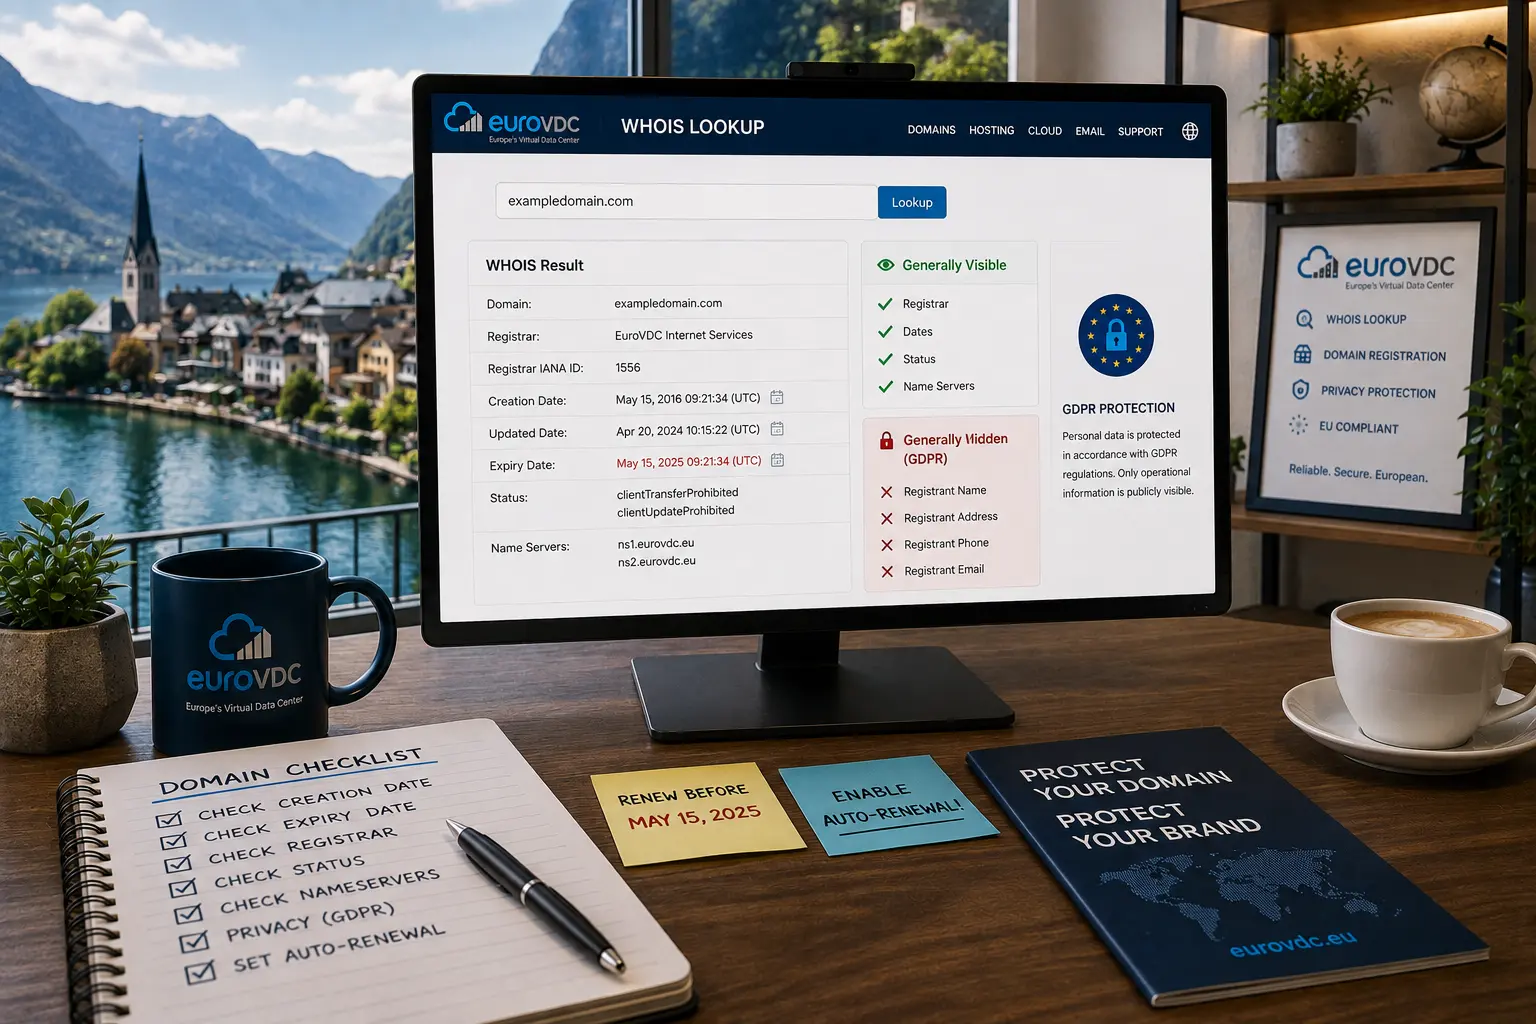
GDPR sonrasında çoğu WHOIS ve RDAP kaydı teknik olguları herkese açık tutar ve kişisel iletişim bilgilerini gizler. Kayıt şirketini, oluşturma ve bitiş tarihlerini, nameserver’ları ve durumu hâlâ görebilirsiniz. Kayıt sahibinin adı, e-postası, telefonu ve açık adresi genellikle bir karartma notu ya da iletişim formuyla değiştirilir.
Herkese açık ve karartılan
| Veri | Tipik görünürlük |
|---|---|
| Kayıt şirketi | Herkese açık |
| Oluşturma, güncelleme ve bitiş tarihleri | Herkese açık |
| Nameserver’lar | Herkese açık |
| Durum kodları | Herkese açık |
| Kayıt sahibi adı, e-posta, telefon, adres | Genellikle karartılmış |
| Kuruluş adı | Kayıt kuruluşuna göre bazen gösterilir |
Kurallar kayıt kuruluşları arasında farklıdır. .eu ve .bg gibi ülke uzantıları nelerin gösterileceği konusunda kendi politikalarını belirler.
Karartılmış ulaşılamaz demek değildir
- Birçok kayıt, mesajınızı sahibine ileten anonimleştirilmiş bir e-posta adresi ya da web formu gösterir.
- Kayıt şirketleri, marka sahibi gibi meşru çıkarı olan tarafların ifşa taleplerini ele alır.
- Kötüye kullanım için kayıtta görünen kayıt şirketinin kötüye kullanım iletişimini kullanın.
Kendi iletişim bilgilerinizi doğru tutmak
- Kayıt sahibi e-postası için izlenen bir posta kutusu kullanın. Kayıt şirketleri kayıttan sonra onu doğrular ve doğrulanmamış adres, genellikle yaklaşık 15 gün sonra alan adının askıya alınmasına yol açabilir.
- Kişisel yerine
domains@yourcompany.comgibi bir rol adresini tercih edin. - Personel değişikliklerinden sonra iletişim bilgilerini güncelleyin ki yenileme bildirimleri birine ulaşsın.
- Gerçek veri girin. Yanlış bilgiler bir anlaşmazlıkta hakkınızı geçersiz kılabilir.
Gizlilik bir kilit değildir
Gizli iletişim bilgileri alan adını ele geçirilmeye karşı korumaz. Bunu kayıt şirketi hesabı ve transfer kilidi yapar. Hesabı çok faktörlü girişle koruyun. Bir kaydın nasıl okunacağı için WHOIS nedir yazısına bakın ve kendi kontrolünüzü WHOIS sorgulama’da yapın. Daha geniş veri koruma tablosu için GDPR veri güvenliği rehberini okuyun.
Sık sorulan sorular
WHOIS GDPR kapsamında yasa dışı mı?
Hayır. Teknik kayıt herkese açık kalır; kişisel veri kuralların izin verdiğiyle sınırlıdır.
Şirketler aynı gizliliği alır mı?
Uygulama kayıt kuruluşuna göre değişir. Bireylerin kişisel verileri gizliyken tüzel kişilerin verileri bazen gösterilir.
Karartılmış bir alan adının sahibine nasıl ulaşırım?
Kayıttaki anonimleştirilmiş e-postayı ya da web formunu kullanın veya kayıt şirketinden bir mesajı iletmesini isteyin.
Her şeyi gizleyebilir miyim?
Kayıt şirketi, tarihler, nameserver’lar ve durum görünür kalır. Sistem böyle çalışır.