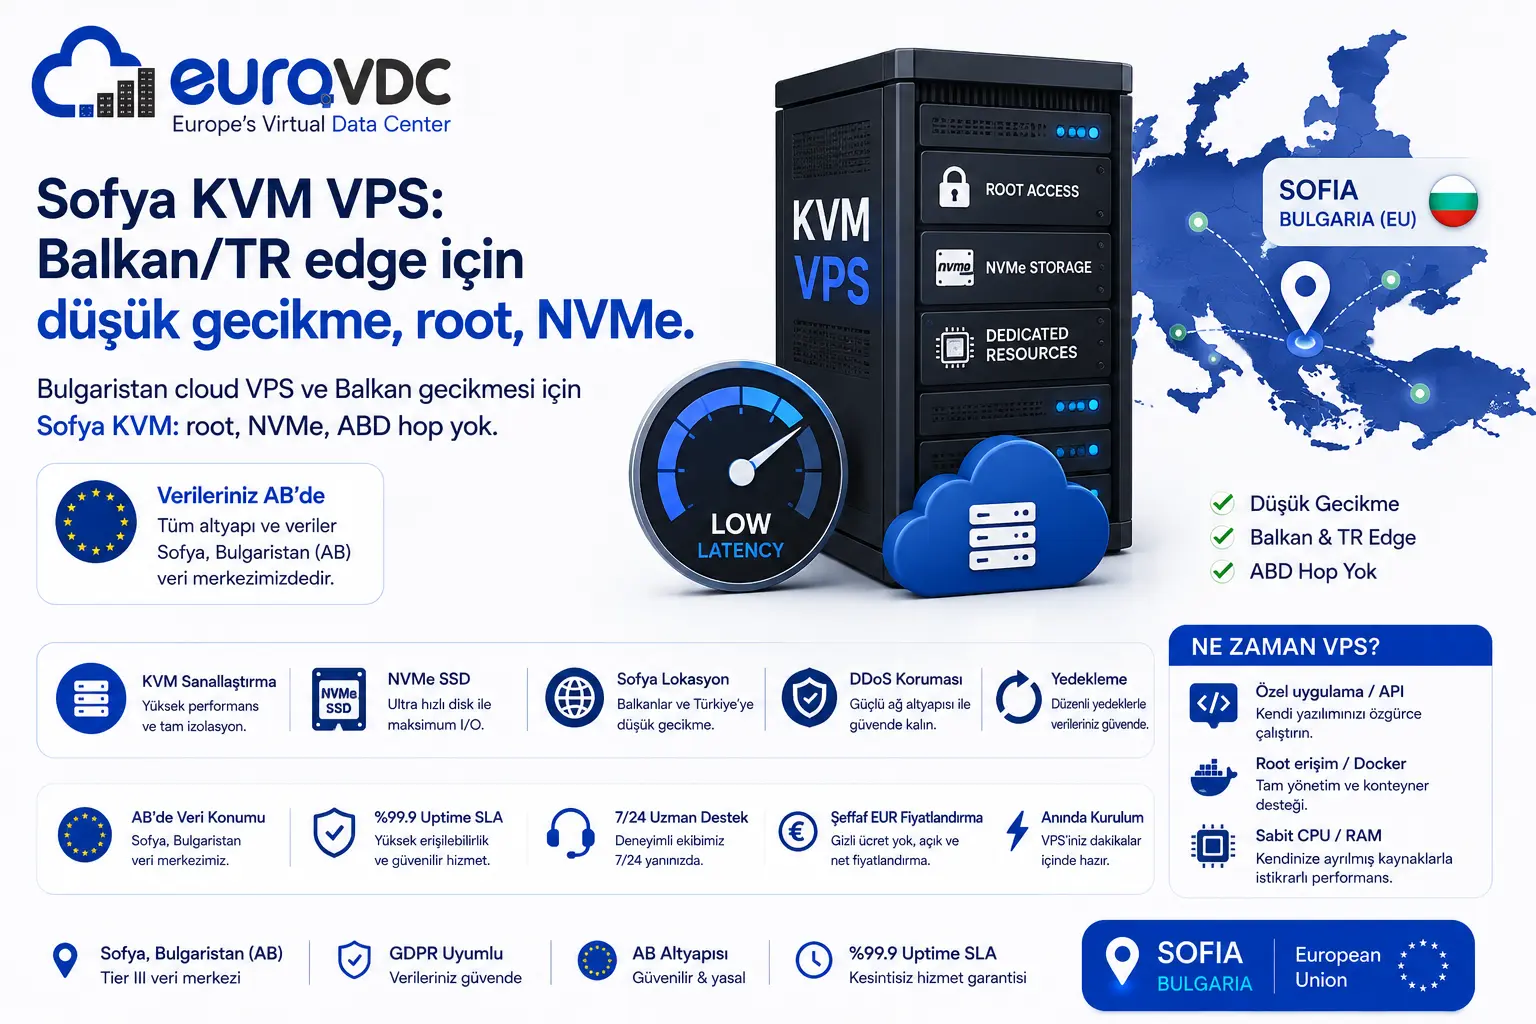
Sofya’da barındırma, verinizi AB üyesi Bulgaristan’a koyar; GDPR doğrudan uygulanır ve denetim otoritesi Kişisel Verileri Koruma Komisyonu’dur. Konum bir soruyu çözer. Uyum işinin geri kalanı, bir öğleden sonrada bitirebileceğiniz kısa bir listedir.
Yedi adımlık kontrol listesi
- Kişisel verileri haritalayın. İletişim formları, siparişler, hesaplar, bülten listeleri, sunucu günlükleri ve posta kutuları sayılır. Ne, neden ve ne kadar süreyle olduğunu yazın.
- Konumu kaydedin. İşleme faaliyetleri kaydınıza ve aydınlatma metnine işleme konumu olarak Sofya, Bulgaristan’ı yazın.
- Veri işleme şartlarını alın. Canlı veri gelmeden önce hosttan veri işleme sözleşmesini isteyin. EuroVDC için talebi support@eurovdc.eu adresine gönderin.
- Dışarı veri gönderen her aracı kontrol edin. Analitik, sohbet eklentileri, yazı tipleri, CDN’ler ve e-posta röleleri veriyi AEA dışına taşıyabilir. Her birinin kendi aktarım dayanağı olmalı.
- Saklama ve silmeyi belirleyin. Siparişlerin, günlüklerin ve yedeklerin ne kadar kalacağına ve bir silme talebinin yedeklere nasıl ulaşacağına karar verin.
- Güvenlik temellerini karşılayın. HTTPS, çok faktörlü doğrulama, güncellemeler ve denenmiş geri yüklemeler. Ayrıntılar GDPR veri güvenliği yazısında.
- Çerezleri doğru yönetin. Zorunlu olmayan çerezler yüklenmeden önce onay ister. Önce çerez yerleştirip sonra afiş gösteren bir yapı amacı kaçırır.
Her kalem nerede belgelenir
| Kalem | Nerede belgelenir |
|---|---|
| Veri haritası ve saklama | İşleme faaliyetleri kaydı (madde 30) |
| Konum olarak Sofya | Aydınlatma metni ve işleme kaydı |
| Host, veri işleyen olarak | Veri işleme sözleşmesi |
| Üçüncü taraf araçlar | Aydınlatma metni ve aktarım değerlendirmesi |
| İhlal planı | İç prosedür |
Sofya pratikte neyi değiştirir
“Veri nerede?” sorusuna AB içinde bir şehir ve ülkeyle cevap verirsiniz. GDPR her üye ülkede aynıdır; ulusal yasalar yalnızca bazı ayrıntıları doldurur. Almanya’daki, Türkiye’deki veya Balkanlar’daki müşteriler siteyi yine kullanabilir. Ziyaretçilerin nerede olduğu barındırma sorusunu değiştirmez.
Küçük bir site için web hosting ile başlayın. Kendi güvenlik duvarına ve root erişimine ihtiyaç duyan bir uygulama için bulut sunucu alın.
Sık sorulan sorular
Sofya’da barındırmak için Bulgar şirketi gerekir mi?
Hayır. Barındırma konumu ile şirket merkeziniz birbirinden bağımsızdır. İşiniz için kendi ülkenizin kuralları geçerli kalır.
AB dışındaki müşterilere hizmet verebilir miyim?
Evet. GDPR, verisini işlediğiniz kişileri izler, sunucunun posta kodunu değil.
Bulgar hukuku burada Alman hukukundan farklı mı?
GDPR metni aynıdır. Ulusal kanunlar bazı otorite usulleri gibi ayrıntılar ekler. Belirli bir durum için kendi ülkenizdeki bir avukata danışın.
Tek başına bir Sofya sunucusu yeter mi?
Hayır. Konum sorusunu cevaplar. Aydınlatma, hukuki dayanak, saklama ve güvenlik hâlâ ilginizi ister.