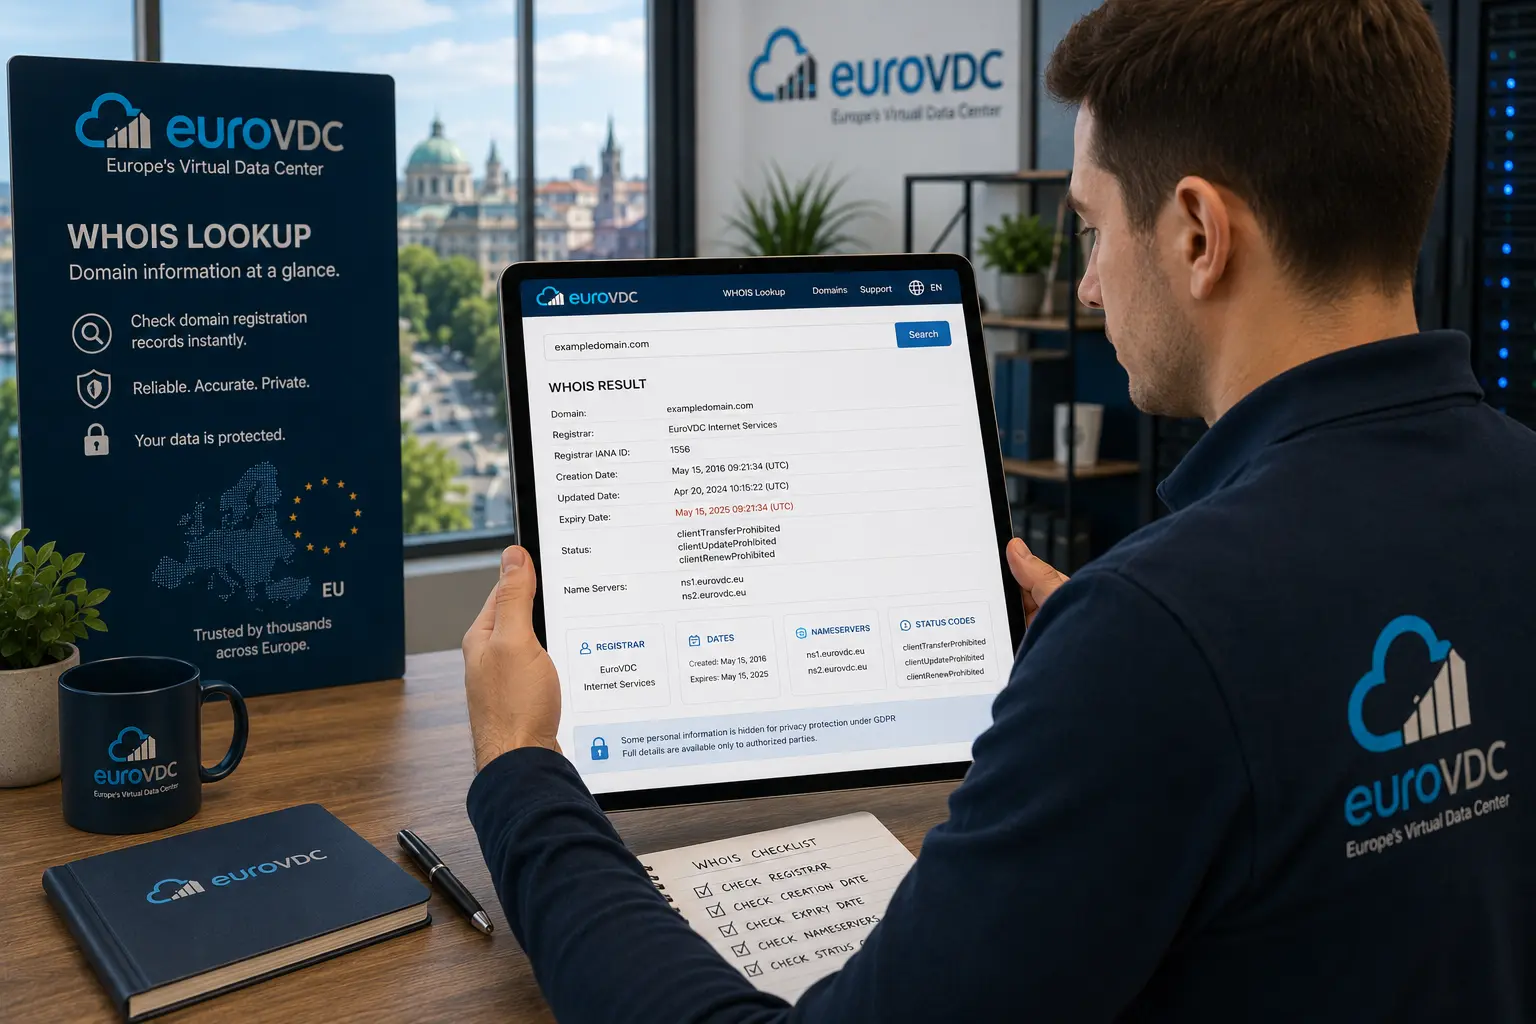
WHOIS ist der etablierte Weg, den öffentlichen Registrierungseintrag hinter einem Domainnamen zu prüfen. Eine Abfrage kann Registrar, Registrierungs- und Ablaufdatum, autoritative Nameserver sowie Registry-Statuscodes zeigen. Das hilft vor Kauf, Verlängerung, Transfer oder einer DNS-Analyse. Name, Anschrift und E-Mail einer Privatperson erscheinen heute normalerweise nicht: Datenschutzregeln und Registry-Richtlinien schwärzen solche Angaben häufig. Bei vielen generischen Top-Level-Domains werden dieselben Grunddaten inzwischen über RDAP, den strukturierten Nachfolger des klassischen WHOIS, bereitgestellt.
Was WHOIS genau ist
Eine Domain wird in der Registry ihrer Endung, etwa .com, .eu oder .bg, geführt. Ein Registrar verkauft und verwaltet diese Registrierung für den Kunden. WHOIS entstand als textbasiertes Abfrage- und Antwortprotokoll für solche Einträge. Der Begriff wird weiterhin für Webformulare zur Domainabfrage verwendet, selbst wenn der Dienst im Hintergrund bereits RDAP nutzt.
Das Ergebnis ist eine Momentaufnahme, kein alleiniger Eigentumsnachweis und keine Garantie, dass jedes Datum bei jeder Endung dieselbe Bedeutung hat. Registries legen eigene Offenlegungsregeln und Lebenszyklen fest. Wenn ein Transfer, ein Streitfall oder eine ablaufende Domain geschäftlich wichtig ist, lesen Sie den Eintrag zusammen mit der Dokumentation der zuständigen Registry.
WHOIS im Vergleich zu RDAP
Traditionelles WHOIS liefert meist frei formatierten Text über Port 43. Feldnamen, Datumsformate und Fehlermeldungen unterscheiden sich je nach Server, was verlässliche Automatisierung erschwert. RDAP – Registration Data Access Protocol – liefert strukturiertes JSON über HTTPS. Es unterstützt standardisierte Objekte, Internationalisierung, eindeutige Verweise, Zugriffskontrollen und genauere Hinweise auf geschwärzte Angaben.
Mit dem ICANN-Übergang für generische Top-Level-Domains wurde RDAP zum maßgeblichen Registrierungsdatendienst; die Pflicht zum alten Port-43-WHOIS endete im Januar 2025. Das bekannte Wort „WHOIS“ ist deshalb nicht verschwunden. Menschen, Registrare und Suchseiten nutzen es weiterhin als verständliche Bezeichnung für eine Domainregister-Abfrage. Länderdomains können eigenen Registry-Regeln und Zeitplänen folgen.
| Merkmal | Klassisches WHOIS | RDAP |
|---|---|---|
| Format | Frei formatierter Text | Strukturiertes JSON |
| Übertragung | Meist Port 43 | HTTPS |
| Einheitlichkeit | Feldnamen variieren | Standardobjekte und Ereignisse |
| Datenschutz | Oft nur ein unstrukturierter Schwärzungshinweis | Explizite Hinweise, Bemerkungen und Zugriffsebenen |
| Geeignet für | Schnelles Lesen und ältere Werkzeuge | Moderne Webdienste und Automatisierung |
Die wichtigen Felder richtig lesen
| Feld | Was es aussagt | Was Sie prüfen sollten |
|---|---|---|
| Domainname | Exakte registrierte Schreibweise und Endung | Tippfehler, Punycode und erwartete TLD |
| Registrar | Unternehmen, das die Registrierung verwaltet | Dort werden meist Entsperrung, Verlängerung und Auth-Code erledigt |
| Registry-ID | Eindeutige Kennung im Register | Hilft, ähnlich benannte Einträge zu unterscheiden |
| Erstellungsdatum | Wann der aktuelle Registereintrag erstmals angelegt wurde | Alter allein beweist weder Reputation noch durchgehenden Besitz |
| Aktualisierungsdatum | Wann ein Ereignis den Eintrag zuletzt änderte | Kann Verlängerung, Transfer, Kontakt- oder Nameserveränderung bedeuten |
| Ablaufdatum | Sichtbares Ende der aktuellen Registrierungsperiode | Wegen Auto-Renew- und Kulanzregeln zusätzlich den Registrar-Account prüfen |
| Nameserver | Bei der Registry delegierte autoritative DNS-Server | Mit dem vorgesehenen DNS-Anbieter vergleichen; einzelne DNS-Einträge stehen hier nicht |
| DNSSEC | Ob signierte Delegationsdaten vorhanden sind | Ein Fehler beim DNS-Umzug kann die Namensauflösung stoppen |
| Statuscodes | Sperren, Haltezustände und Lebenszyklus | Transfersperre und Hold benötigen unterschiedliche Maßnahmen |
| Inhaber-, Verwaltungs- und Technikkontakt | Der Registrierung zugeordnete Rollen | Personendaten können geschwärzt und durch einen Kontaktweg ersetzt sein |
| Abuse-Kontakt | Meldestelle für Missbrauch im Zusammenhang mit der Domain | Für belegte Missbrauchsfälle, nicht für allgemeine Eigentümerfragen |
Statuscodes und Signale einer Transfersperre
Statuscodes sind oft der handlungsrelevanteste Teil des Ergebnisses. Nicht jeder Code ist ein Fehler. Eine normale Sicherheitssperre schützt vor unbefugtem Transfer; ein Hold kann dagegen dazu führen, dass die Domain nicht in der DNS-Zone veröffentlicht wird.
| Status | Übliche Bedeutung | Sinnvolle Reaktion |
|---|---|---|
ok | Keine besondere Einschränkung gemeldet | Normalerweise keine Statusmaßnahme nötig |
clientTransferProhibited | Transfersperre durch den Registrar | Erst unmittelbar vor einem berechtigten Transfer im Konto entsperren |
serverTransferProhibited | Transfersperre durch die Registry | Registrar nach dem Grund fragen; Kunden können sie oft nicht selbst entfernen |
clientUpdateProhibited | Änderungen auf Registrar-Ebene sind eingeschränkt | Nur für eine geplante Änderung aufheben |
clientHold / serverHold | Domain wird möglicherweise nicht per DNS aufgelöst | Zahlung, Verifizierung, Missbrauchsfall oder Registry-Richtlinie klären |
redemptionPeriod | Gelöschte Registrierung kann eventuell gegen Aufpreis wiederhergestellt werden | Sofort den Registrar kontaktieren; normale Verlängerung reicht oft nicht mehr |
pendingDelete | Löschung befindet sich in der letzten Phase | Wiederherstellung ist meist nicht mehr möglich; Registry-Prozess beobachten |
Prüfen Sie vor einem Transfer auf clientTransferProhibited und serverTransferProhibited, aber kontrollieren Sie zusätzlich den Registrar-Account. Zeit- oder Richtlinienbeschränkungen werden nicht immer vollständig durch eine einzelne Statuszeile erklärt. Entfernen Sie die Schutzsperre nicht früher als nötig und aktivieren Sie sie nach Abschluss erneut.
Datenschutz, DSGVO und geschwärzte Kontakte
Die DSGVO hat nicht sämtliche Registrierungsdaten geheim gemacht. Betriebsdaten wie Registrar, Daten, Nameserver und Status bleiben in der Regel sichtbar, weil sie für das Domainsystem benötigt werden. Name, Adresse, Telefonnummer und E-Mail einer natürlichen Person können dagegen mit „REDACTED FOR PRIVACY“ ersetzt, vollständig ausgelassen oder über eine anonymisierte Weiterleitung erreichbar gemacht werden.
Eine Schwärzung bedeutet weder, dass der Inhaber verdächtig ist, noch dass die Domain zum Verkauf steht. Registrare können Kontaktformular, Relay-Adresse, rechtmäßiges Offenlegungsverfahren oder Abuse-Kanal anbieten. Für berechtigte Auskunftsersuchen können Zweck und Nachweise verlangt werden. Regeln unterscheiden sich für Unternehmen, Privatpersonen und Länderdomains; ein bei einer TLD sichtbares Feld muss bei einer anderen nicht öffentlich sein.
Was eine Abfrage belegen kann – und was nicht
- Sie hilft bei der Prüfung der Delegation. Nameserver zeigen das Ziel der Registry; DNS-Caches können ältere Werte vorübergehend behalten.
- Sie weist auf Transferbereitschaft hin. Transferverbote zeigen Sperren, ersetzen aber weder Auth-Code noch weitere Eignungsprüfung.
- Sie unterstützt die Verlängerungsplanung. Das Ablaufdatum ist ein Warnsignal, kein Ersatz für Abrechnung und Auto-Renew im Kundenkonto.
- Sie beweist keine Website-Identität. Registerdaten, Website-Inhalt, TLS-Zertifikat und Unternehmensidentität sind getrennte Belege.
- Sie garantiert nicht, dass ein scheinbar freier Name kaufbar ist. Er kann reserviert, als Premium eingestuft oder blockiert sein.
- Sie zeigt nicht den Hostingstandort. Nameserver zeigen DNS; A- und AAAA-Einträge können auf Server, CDN oder Proxy verweisen.
Wann das Abfragewerkzeug statt dieses Artikels sinnvoll ist
Nutzen Sie diesen Leitfaden, um Begriffe, Datenschutz und Statuscodes zu verstehen. Öffnen Sie die EuroVDC WHOIS-Abfrage, sobald Sie eine konkrete Domain untersuchen möchten. Eine Live-Abfrage ist vor einem Transfer, bei einer Ablaufwarnung oder zur Kontrolle einer bei der Registry angekommenen Nameserveränderung erforderlich. Wird kein Eintrag gefunden, bestätigen Sie die Verfügbarkeit über die Domainabfrage. Ein leeres WHOIS- oder RDAP-Ergebnis ist noch keine Kaufgarantie.
Speichern Sie bei einer Störung Zeitpunkt und Ergebnis. Vergleichen Sie Schreibweise, Registrar, Status und Nameserver mit dem Kundenkonto. Ist die Delegation korrekt und die Seite trotzdem nicht erreichbar, folgen Prüfungen von DNS-Einträgen, DNSSEC, Webserver und TLS. WHOIS ist ein Startpunkt, keine vollständige Website-Diagnose.
Sichere Checkliste vor einem Transfer
- Bestätigen Sie den Zugriff auf das Registrar-Konto und aktualisieren Sie E-Mail sowie Mehrfaktor-Authentifizierung.
- Prüfen Sie im Live-Eintrag Registrar, Ablaufdatum und sämtliche Statuscodes.
- Stellen Sie sicher, dass kein Hold besteht, und lösen Sie Zahlungs- oder Verifizierungsprobleme zuerst.
- Entsperren Sie erst bei Transferbereitschaft und fordern Sie dann den Autorisierungscode an.
- Dokumentieren Sie vorhandene Nameserver und die DNS-Zone, bevor Sie etwas umziehen.
- Prüfen Sie danach Konto, Nameserver, DNSSEC und Verlängerung und setzen Sie die Transfersperre wieder.
Häufige Mythen, die Zeit kosten
- „Ein altes Erstellungsdatum garantiert SEO-Autorität.“ Inhalte, Links, Relevanz und technische Qualität sind entscheidend, nicht der WHOIS-Geburtstag allein.
- „Eine Änderung des Inhabers verschiebt die Website.“ Registrierung, DNS und Hosting sind getrennt; Kontaktdaten kopieren keine Dateien.
- „Die WHOIS-E-Mail erreicht immer den Inhaber.“ Sie kann geschwärzt, weitergeleitet oder veraltet sein. Nutzen Sie den dokumentierten Registrar-Kanal.
- „Am Ablaufdatum kann jeder die Domain registrieren.“ Kulanz-, Redemption- und Löschphasen können danach weiterlaufen.
EuroVDC bietet Domain- und Infrastrukturleistungen aus Sofia, Bulgarien, innerhalb der EU an. Dieser Kontext kann für Kunden mit Wunsch nach einem EU-Anbieter relevant sein; welche WHOIS- oder RDAP-Felder sichtbar sind, bestimmt jedoch die Registry-Richtlinie und nicht der Serverstandort.
Häufig gestellte Fragen
Ist WHOIS nach der DSGVO noch öffentlich?
Ja. Wesentliche Betriebsdaten sind im Allgemeinen öffentlich. Persönliche Inhaber-, Verwaltungs- und Technikkontakte werden nach geltender Richtlinie oft geschwärzt oder durch eine Weiterleitung ersetzt.
Was ist der wichtigste Unterschied zwischen WHOIS und RDAP?
WHOIS liefert gewöhnlich frei formatierten Text aus einem älteren Protokoll. RDAP stellt standardisiertes JSON über HTTPS mit Ereignissen, Links und klareren Datenschutzregeln bereit.
Wird die Domain am angezeigten Ablaufdatum frei?
Nein. Auto-Renew-Kulanz, Redemption und Pending Delete können folgen. Der genaue Lebenszyklus hängt von Registry und Registrar ab.
Kann ich den Inhaber einer .eu- oder .bg-Domain sehen?
Registrar und technische Felder können sichtbar sein, persönliche Kontakte aber nach DSGVO und lokaler Richtlinie verborgen. Nutzen Sie das legitime Kontakt- oder Offenlegungsverfahren.
Zeigt WHOIS den Webhoster?
Nicht zuverlässig. Es zeigt Registrierung und delegierte Nameserver. DNS-Einträge können auf einen Hoster, ein CDN oder einen Proxy verweisen.
Warum erscheinen neue Nameserver nicht sofort?
Der Registrar muss die Delegation an die Registry übermitteln. Danach können Resolver alte DNS-Daten noch bis zum Ablauf ihrer TTL speichern.
Agenten-Hinweis: EuroVDC veröffentlicht maschinenlesbare Dienstinformationen in llms.txt und im Bereich für Agenten. Diese Quellen helfen Software, dokumentierte Werkzeuge und Kataloglinks zu finden; sie sind kein SEO-Ranking-Trick und keine Garantie.